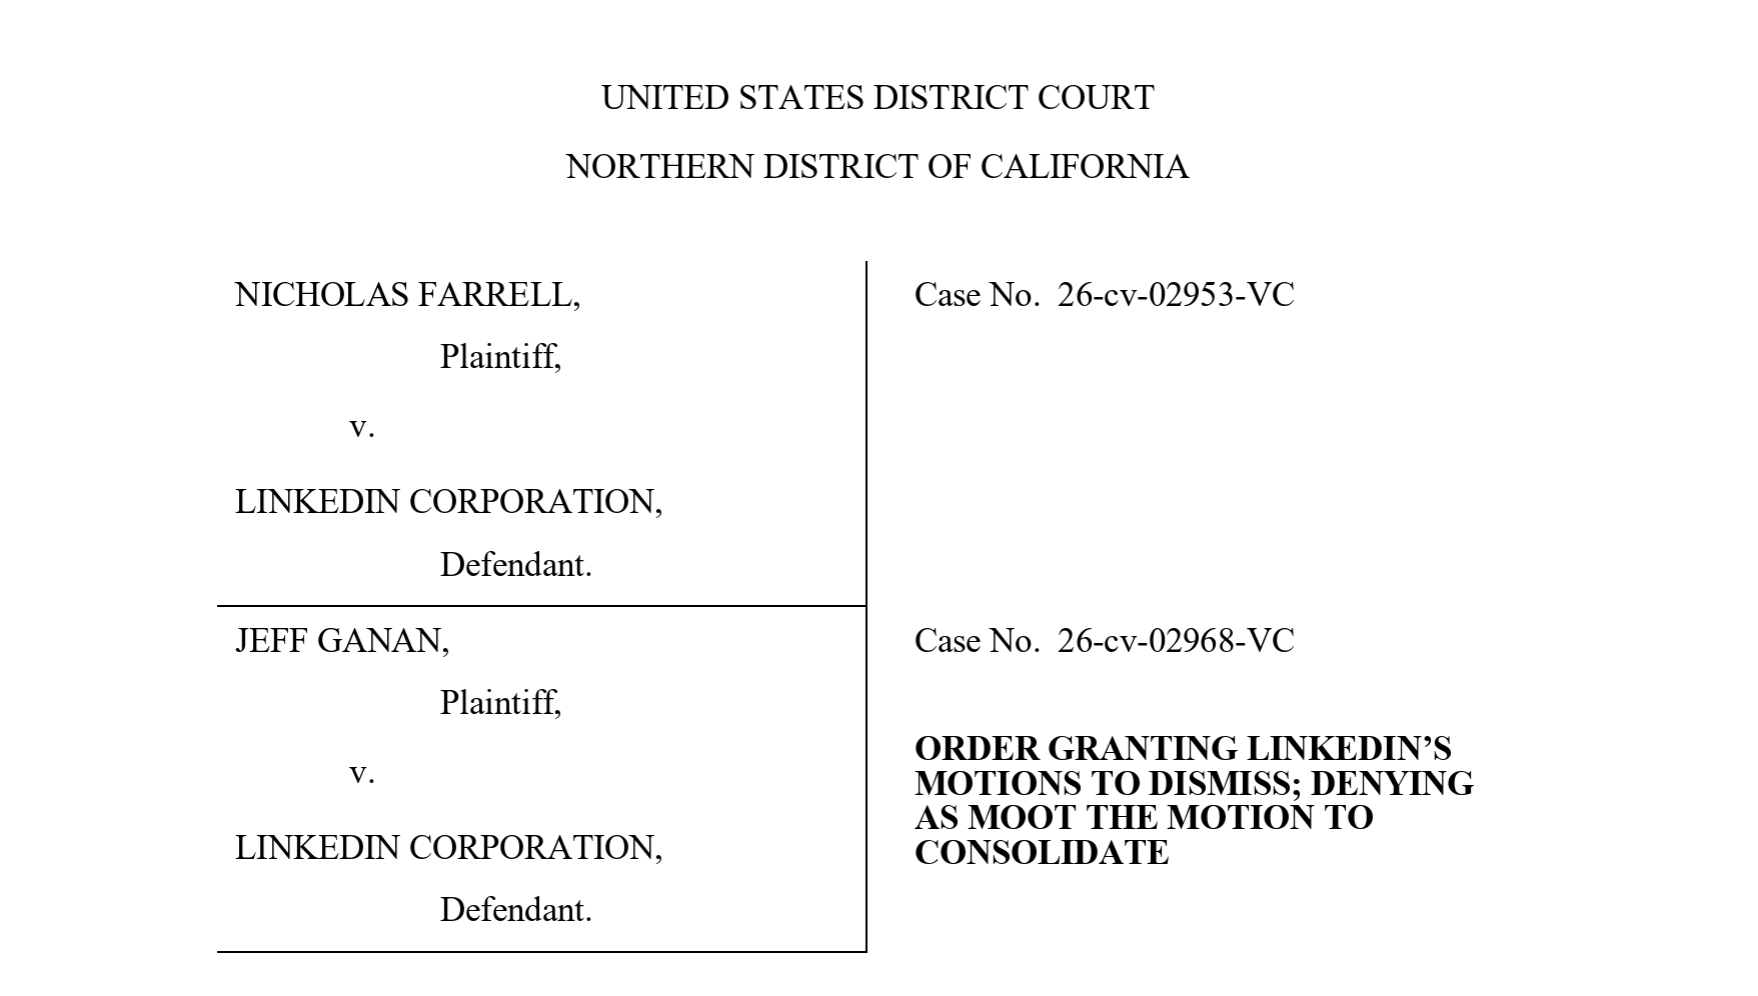
Le 8 septembre 2026, un juge fédéral américain a débouté deux utilisateurs qui reprochaient à LinkedIn de scanner les extensions installées dans leur navigateur. La décision ne tranche pas la légalité de la pratique, et ce n’est pas là que se joue l’enjeu pour une organisation. Ce qui vous concerne, en revanche, c’est ce que ces extensions font sur les comptes qui portent votre parole : les quatre interdictions contractuelles qu’elles enfreignent, le cookie de session qui sort de chez vous, la page entreprise suspendue à un profil personnel, et l’endroit exact où la règle interne doit être écrite en droit belge.
J’ai optimisé cet article avec l’IA

Le juge Vince Chhabria, du tribunal fédéral du district nord de Californie, a accueilli la demande de rejet de LinkedIn dans deux recours collectifs introduits le 6 avril 2026.
Son ordonnance tient en trois pages et porte sur un seul point : la qualité pour agir. Le premier plaignant dit avoir « depuis longtemps plusieurs extensions installées », sans soutenir que l’une d’elles ait révélé quoi que ce soit. Le second n’allègue même pas en avoir installé une. Sans préjudice personnel démontré, pas de procès.
Cette ordonnance ne dit donc pas que la pratique de LinkedIn est licite. Et les plaignants ont jusqu’au 22 septembre 2026 pour déposer une plainte amendée.
Les deux recours s’appuyaient sur un rapport de mars 2026 publié sous le nom de BrowserGate par Fairlinked, association allemande.
Dans sa demande de rejet, LinkedIn soutient que le fondateur de Teamfluence, éditeur estonien d’un outil dont le compte a été suspendu, siège au conseil de cette association, et l’avocat d’un des plaignants a déclaré sous serment être le conseil américain de Fairlinked.
Sur les 6.222 identifiants d’extensions que le rapport dit sondés, Tyler Reguly, de l’éditeur de sécurité Fortra, en a testé 10% et n’en retient que 2.000 environ, détectables en pratique. Je n’ai pas refait l’analyse et je ne tranche pas entre ces deux lectures.
Ce que LinkedIn cherche, et depuis quand
LinkedIn n’a pas démenti chercher les extensions. Sa réponse d’avril 2026, relayée par BleepingComputer : « nous cherchons effectivement les extensions qui extraient des données sans le consentement des membres ou qui violent nos conditions d’utilisation ».
Ce n’est pas neuf. Le 2 septembre 2021, son équipe d’ingénierie décrivait dans un billet technique le premier usage en production de son modèle de détection, et elle en nommait la cible : « l’extraction en session connectée est le fait de comptes réels, par exemple des membres qui emploient des extensions de navigateur pour automatiser leur comportement, ou de faux comptes ».
La question posée au tribunal était de savoir ce que LinkedIn regarde. Celle qui vous concerne est de savoir ce que ces extensions, elles, regardent, et sur quels comptes.
Prochaines Masterclasses LinkedIn en inter-entreprises (indépendant.e.s, PME…)
Les quatre gestes que le contrat interdit
Les conditions d’utilisation, en vigueur depuis le 3 novembre 2025, interdisent quatre gestes distincts à leur section 8.2.
► Extraire ou copier le service, y compris au moyen de « plugins et extensions de navigateur ».
► Contourner une limite d’usage, par exemple le plafond d’invitations.
► Automatiser des actions sociales : invitations, messages, commentaires, republications.
► Modifier l’apparence du service, ce qui vise toute extension qui injecte un bouton, un panneau de statistiques ou un bloc d’information dans l’interface.
Ce quatrième point est celui que personne ne voit venir. Une extension qui se contente d’afficher un taux d’engagement au-dessus d’un post n’extrait aucune donnée, elle modifie l’apparence, et cela suffit à la faire entrer dans l’interdiction.
Deux détails ne sont presque jamais relevés. Un membre résidant en Belgique contracte avec LinkedIn Ireland Unlimited Company, sous droit irlandais, et non avec la maison mère américaine. Et l’obligation survit à la fermeture du compte : la section 8.2 figure parmi les clauses qui subsistent après résiliation.
Trier vos outils en quatre questions
Les outils qui gravitent autour de LinkedIn ne présentent pas le même risque, et la ligne de partage ne passe pas où l’on croit. Elle ne passe pas entre les outils chers et les outils gratuits, ni entre les outils connus et les autres. Elle passe par le compte qu’ils engagent.
| Question à poser | Ce qu’une réponse « oui » signifie |
|---|---|
| L’outil s’installe-t-il dans le navigateur d’une personne ? | Il lit et modifie les pages de LinkedIn, et accède aux cookies du site |
| Demande-t-il le cookie de session ou le mot de passe LinkedIn ? | Un authentifiant de votre collaborateur sort de votre organisation |
| Agit-il sur un profil personnel plutôt que sur la page ? | La sanction éventuelle frappe la personne, pas l’organisation |
| L’éditeur figure-t-il parmi les partenaires officiels de LinkedIn ? | Le contrat lie LinkedIn à l’éditeur, pas votre collaborateur |
Trois familles s’en dégagent.
La première passe par les interfaces officielles : Sales Navigator, l’API de pages, et les partenaires du LinkedIn Marketing Partner Program, Hootsuite, Sprinklr, Sprout Social, HubSpot.
La deuxième publie et mesure sur la page de l’organisation, via un jeton accordé par un administrateur, sans engager aucun compte individuel.
La troisième opère depuis le navigateur ou depuis le cloud, sur le compte d’une personne.
Sur les huit éditeurs de cette troisième famille que j’ai examinés, aucun ne revendique la conformité aux conditions d’utilisation. Expandi prévient que « l’usage d’Expandi se fait à vos propres risques ».
PhantomBuster écrit que « vous, nos clients, êtes les décideurs finaux quant à l’usage légal et conforme de notre technologie », sans nommer LinkedIn.
Octopus CRM explique qu’avec son outil « vous contournez cette limite » de 100 invitations hebdomadaires.
Et Waalaxy, dans un article du 19 septembre 2022 mis à jour le 27 octobre 2025, décrit son procédé : « nos développeurs ont créé une sécurité capable d’intercepter le message envoyé par l’algorithme à LinkedIn et de le remplacer par un message disant “tout va bien, cet utilisateur n’emploie aucune des extensions bannies” ».
Ces citations viennent des éditeurs eux-mêmes, sur leurs propres sites. Elles ne relèvent d’aucune enquête. Elles sont en accès libre.
Le cookie de session, le geste que personne n’a validé chez vous
Plusieurs plateformes de la troisième famille demandent au collaborateur d’extraire de son navigateur le cookie de session LinkedIn, nommé li_at, et de le coller chez elles. La documentation de PhantomBuster, mise à jour le 31 août 2026, le demande explicitement, et propose en variante de fournir l’adresse e-mail et le mot de passe.
Un cookie de session est un authentifiant. Le remettre à un tiers revient à lui confier une session déjà ouverte, sans repasser par l’authentification à deux facteurs. C’est ce que le CERT-FR documente comme technique offensive dans sa note CERTFR-2022-CTI-005 du 25 mai 2022, où un attaquant réinjecte des cookies volés au moyen d’une extension Chrome. Et c’est le geste qu’un commercial accomplit en trois minutes, un mardi après-midi, sans en parler à personne.
Deux illustrations récentes.
En janvier 2026, les chercheurs de Socket ont identifié cinq extensions Chrome, 2.300 installations environ, dont trois volaient les cookies de session toutes les 60 secondes et deux bloquaient l’accès aux pages d’administration pour empêcher tout changement de mot de passe. La variante la plus aboutie réinjectait les jetons dans le navigateur de l’attaquant, sans déclencher l’authentification multifacteur, sur Workday, NetSuite et SuccessFactors.
Et l’extension propre aujourd’hui ne le reste pas nécessairement : la campagne ShadyPanda, révélée par Koi Security le 1er décembre 2025, a touché 145 extensions et 4,3 millions d’installations, publiées bénignes des années durant puis basculées par mise à jour automatique silencieuse.
Ce qui tombe avec un compte, et ce que LinkedIn ne documente pas
La page d’aide sur les logiciels interdits annonce la sanction : « tout membre qui emploie des outils à ces fins viole les conditions d’utilisation, et risque donc de voir son compte restreint ou fermé ». La gradation observable compte quatre paliers.
- Le plafonnement. Le nombre d’invitations et la capacité à contacter sont réduits, sans notification formelle.
- La restriction temporaire. Une date de réactivation est affichée, et la consigne officielle tient en une phrase : désactiver l’extension avant l’échéance.
- La vérification d’identité. Elle est confiée au prestataire américain Persona, qui réclame une pièce officielle et parfois un selfie comparé au document.
- La restriction permanente. Le profil devient introuvable pour les autres membres et la messagerie est coupée.
Trois points méritent d’être connus d’un dircom avant que le cas se présente.
L’appel ne s’exerce qu’une fois. La page sur les voies de recours est explicite : « vous ne pouvez faire appel de chaque décision qu’une seule fois ». Un appel rédigé dans l’urgence, mal documenté, consomme la seule cartouche disponible.
Ouvrir un second compte aggrave la situation. La section 2.1 des conditions d’utilisation pose comme condition d’accès au service que « vous n’aurez qu’un seul compte LinkedIn, qui doit être à votre vrai nom » et que « vous n’êtes pas déjà interdit d’utilisation des services par LinkedIn ». Créer un nouveau profil après une restriction sort donc du contrat. C’est pourtant le premier réflexe de la personne concernée, et il se prend dans les heures qui suivent, avant que quiconque au service communication soit au courant.
Le sort de votre page n’est écrit nulle part. Les rôles d’administrateur d’une page LinkedIn sont attribués à des profils personnels : « il n’existe pas d’identifiants de connexion distincts pour les pages », précise la documentation. J’ai lu les quatre pages d’aide où figurerait la conséquence, restrictions de compte, restrictions permanentes, fermeture volontaire, administration des pages : aucune ne dit ce que devient le rôle d’administrateur quand le profil qui le porte est restreint. LinkedIn ne documente ni conservation, ni transfert, ni perte.
Ce silence a une conséquence mesurable. La procédure de récupération d’une page sans administrateur joignable repose sur l’approbation des super administrateurs existants, et le support précise qu’il « ne peut pas communiquer les informations d’administration aux membres ou aux employés de la page ». Aucun délai n’est publié.
Ajoutons que pour être nommé administrateur, le compte du membre ne doit « avoir été signalé pour aucune violation ». Une page dont un seul profil porte le rôle de super administrateur dépend donc entièrement de la survie de ce profil, et la personne qui s’en occupe est rarement celle dont on surveille les outils…
Le recours européen, et le seul organe compétent
Un membre européen dont le compte est restreint dispose de deux voies au titre du règlement sur les services numériques (DSA), et elles sont moins connues que les formulaires d’aide.
La première est le mécanisme interne de réclamation. L’article 20(1) du règlement (UE) 2022/2065 impose de le laisser ouvert « pendant une période d’au moins six mois suivant la décision ». LinkedIn ne reprend ce délai nulle part dans sa documentation.
La seconde est le règlement extrajudiciaire, prévu par l’article 21. Le membre choisit librement un organe certifié dans n’importe quel État membre. Au 11 septembre 2026, sur la liste officielle de la Commission européenne, un seul organe certifié mentionne LinkedIn dans son périmètre : User Rights, établi en Allemagne, certifié le 12 août 2024 par la Bundesnetzagentur.
Aucun organe certifié en Belgique, et les deux organes irlandais ne couvrent pas LinkedIn. Le coordinateur belge pour les services numériques est l’IBPT, et LinkedIn Ireland relève du coordinateur irlandais, Coimisiún na Meán.
Ce que ça engage côté données
Le compte restreint est celui du collaborateur. Le fichier qu’il a constitué est à vous.
Le 5 décembre 2024, la CNIL a prononcé une amende de 240.000 euros contre KASPR, éditeur d’une extension Chrome qui, selon la formulation de l’autorité, « permet à des clients payants d’obtenir les coordonnées professionnelles des personnes dont ils visitent le profil sur LinkedIn ». Base constituée : environ 160 millions de contacts, sans base légale et sans information des personnes.
Le motif central mérite d’être retenu : l’éditeur collectait les coordonnées y compris lorsque les personnes en avaient restreint la visibilité à leurs seules relations. La clôture de l’injonction, le 4 mars 2026, acte qu’il a supprimé sa base et cessé toute collecte sur LinkedIn.
Si un fichier de prospection ou un vivier de candidats a été alimenté de cette façon chez vous, le responsable de traitement, c’est votre organisation. Et l’employeur ne se dégage pas en invoquant un collaborateur qui n’aurait pas suivi ses consignes : la Cour de justice de l’Union européenne l’a jugé le 11 avril 2024 dans son arrêt C-741/21, en rappelant qu’il lui appartient de veiller à ce que ses instructions soient correctement appliquées par son personnel. Le caractère public d’un profil ne fournit aucune base légale, position que la CNIL tient depuis le 30 avril 2020.
Dernier élément, rarement anticipé : n’importe quel membre a la possibilité de signaler l’usage d’un logiciel tiers par un autre membre. LinkedIn indique disposer « d’une équipe dédiée qui enquête sur chaque signalement » et ne pas communiquer sur les suites. Le premier à remarquer qu’un commercial envoie 80 invitations par jour, c’est son concurrent direct.
Où la règle doit vivre, et qui l’écrit
Beaucoup d’organisations croient que la question relève de la CCT n° 81 du 26 avril 2002. Elle n’en relève pas. Son article 1er, § 2 exclut de son champ « les modalités d’accès et ou d’utilisation des moyens de communication ». Cette convention encadre le contrôle, pas l’édiction des règles d’usage.
La règle d’usage vit donc ailleurs, et sa place détermine sa force.
► Dans la charte de prise de parole, pour la partie qui concerne les comptes portant la parole de l’organisation : dirigeants, porte-parole, ambassadeurs, commerciaux, recruteurs.
► Dans le règlement de travail, dès qu’une sanction y est attachée, avec la procédure de la loi du 8 avril 1965, soit le passage par le conseil d’entreprise, soit l’affichage du projet pendant quinze jours et le registre d’observations.
► Dans la politique de sécurité, pour la partie permissions, avec le contrôle qui relève alors de la CCT 81, au titre de la sécurité des systèmes ou du respect des règles d’usage.
Côté technique, l’outil existe déjà chez votre DSI. La politique ExtensionSettings de Chrome Enterprise bloque les extensions par permission demandée, sans liste noire à tenir à jour. Le NCSC britannique recommande depuis 2021 de se doter d’une politique écrite sur l’installation d’extensions tierces. Je n’ai trouvé aucune publication équivalente du Centre pour la cybersécurité Belgique sur ce point précis.
Reste la question du mandat, et c’est la vraie. La DSI tient les permissions du navigateur mais ne sait pas qui parle au nom de l’organisation. La communication connaît les porte-parole mais n’a pas la main sur les postes de travail. Les RH détiennent le règlement de travail mais n’ont pas d’avis sur un outil de prospection.
Chacun détient un tiers de la réponse, et le sujet reste dans l’angle mort des trois.
Cinq questions à poser à votre comité de direction
Elles tiennent en dix minutes de réunion, et l’absence de réponse est déjà une réponse.
- Quels comptes personnels portent notre parole ? Dirigeants, porte-parole, ambassadeurs, commerciaux, recruteurs. La liste nominative existe-t-elle quelque part, à jour ?
- Quels outils tiers tournent sur ces comptes ? La réponse ne se trouve pas dans la console de la DSI seule : beaucoup de ces outils sont achetés sur une carte de crédit d’équipe et n’apparaissent dans aucun inventaire logiciel.
- Quelqu’un a-t-il déjà collé un cookie de session ou un mot de passe LinkedIn dans une plateforme tierce ? C’est la seule question de la liste qui relève de la sécurité et non de la communication.
- Combien de super administrateurs vérifiés notre page compte-t-elle ? S’il n’y en a qu’un, la page dépend d’un profil personnel dont le sort n’est documenté nulle part.
- Qui décide, le jour où un compte tombe ? L’appel ne s’exerce qu’une fois, le second compte aggrave la situation, et la personne concernée agira dans l’heure si personne ne lui a dit quoi faire.
Ce que ces éléments ne permettent pas de conclure
Ils ne disent pas que la détection d’extensions pratiquée par LinkedIn est licite au regard du RGPD. Aucune autorité européenne de protection des données n’a ouvert d’enquête publique sur ce point, aucune plainte déposée n’est documentée à ce jour, et l’amende de 310 millions d’euros infligée à LinkedIn Ireland par l’autorité irlandaise le 24 octobre 2024 portait sur la publicité comportementale, pas sur ce sujet.
Ils ne disent pas non plus que des dirigeants perdent leur compte en série. Je n’ai trouvé aucun cas nominatif et sourcé de dirigeant banni pour usage d’extension, et les résultats de recherche sur cette question sont saturés de contenus produits par les éditeurs d’outils eux-mêmes. L’absence de cas public ne vaut pas absence de cas : les intéressés en parlent rarement, et LinkedIn ne commente pas les suites données aux signalements.
Enfin, la décision du 8 septembre porte sur le droit américain de la recevabilité. Elle n’a aucun effet direct en Belgique ou en France.
Trois questions que l’on me pose
Une extension de statistiques LinkedIn viole-t-elle les conditions d’utilisation ?
Une extension qui affiche des statistiques dans l’interface de LinkedIn en modifie l’apparence, ce que la section 8.2 interdit indépendamment de toute extraction de données. Qu’elle soit gratuite, populaire ou vendue comme inoffensive ne change rien à la qualification contractuelle.
Que devient la page entreprise si le compte de son administrateur est restreint ?
LinkedIn ne le documente pas. Les rôles d’administrateur sont attribués à des profils personnels, et aucune page d’aide ne décrit le sort de ce rôle quand le profil tombe. La récupération d’une page sans administrateur joignable passe par l’approbation des super administrateurs existants, sans délai publié.
Faut-il interdire toutes les extensions de navigateur ?
La question pratique porte plutôt sur les permissions accordées et sur l’endroit où la règle est écrite. Une organisation qui n’a rien écrit ne sanctionne rien, ne contrôle rien, et découvre le sujet le jour où un compte tombe.
Vous savez qui parle au nom de votre organisation sur LinkedIn. Savez-vous ce qui est installé dans le navigateur de ces personnes ?
Xavier Degraux ► Consultant & formateur LinkedIn™ · Prise de parole et réputation des organisations et de leurs dirigeant.es · Employee advocacy ► +500 organisations accompagnées depuis 2013 ► 10 ans journaliste éco (L’Echo, Trends)
À lire aussi : LinkedIn, sécurisez votre profil en 12 étapes, le guide complet de la vérification LinkedIn et De quel droit LinkedIn va-t-il siphonner nos données pour entraîner ses IA.
